
高単価商材
(家電/ブランド品/宝飾品等)
なりすまし・転売目的の不正利用が狙われやすい領域です。
Our Commitment
なりすましの決済を防ぐ本人認証
EMV 3-Dセキュア(3Dセキュア2.0)とは、オンライン決済時に取引が真正なカードホルダー本人によるものか、盗用されたクレジットカード番号を用いた「なりすまし」によるものかを判定する本人認証サービスです。
現在、クレジットカードの不正利用対策として原則すべての非対面ECサイト事業者様を対象に導入が必須です。
PGマルチペイメントサービスのEMV 3-Dセキュア(3Dセキュア2.0)は、リスクベース認証によるエンドユーザー様の入力負荷の低減と、事業者様のチャージバックリスク低減の両立に貢献します。
PGマルチペイメントサービス
EMV 3-Dセキュアに関するお問い合わせ先
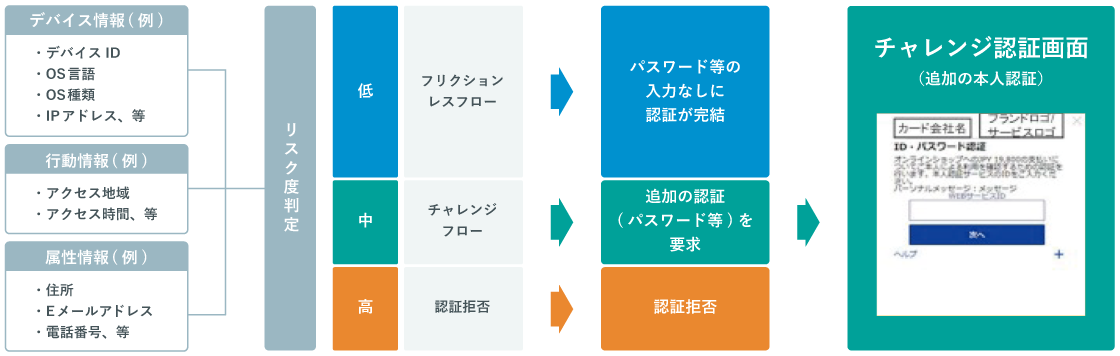
デバイス・行動・属性情報をもとにリスクベース認証でカード発行会社(イシュアー)が本人取引か、クレジットカード番号の盗用などによる「なりすまし」かを判定する仕組みです。事業者様は安全性の高い取引環境を整え、不正利用の発生を抑えやすくなります。
EMV 3-Dセキュア(3Dセキュア2.0)の認証取引で不正利用が発生した場合、原則として事業者様のチャージバックは免責対象となります。想定外の費用負担の低減と、収益の安定化に寄与します。
EMV 3-Dセキュア(3Dセキュア2.0)では、リスクベース認証において低リスク取引と判断された場合、追加認証が不要(フリクションレス)です。エンドユーザー様の入力負荷を抑えることで、決済プロセスの離脱抑制や購入完了率(CVR)の向上に貢献します。
割賦販売法の実務的指針として示されている「クレジットカード・セキュリティガイドライン」において、原則すべてのEC加盟店にEMV 3-Dセキュア(3Dセキュア2.0)の導入が求められています。ガイドラインに掲げられている措置を講じることは、割賦販売法で定めるセキュリティ対策の指定事項にかかる基準を満たしていると認められます。
なりすまし・転売目的の不正利用が狙われやすい領域です。
即時提供のためなりすまし取引が顕在化しやすい傾向があります。
カード番号登録時の本人認証が重要となる領域です。
高額かつ換金性が高く、なりすましによる不正利用の対象となりやすい商材です。
クレジットカード・セキュリティガイドラインでは、EMV 3-Dセキュア(3Dセキュア2.0)を軸とした3つの運用パターンが示されています。いずれの運用においてもEMV 3-Dセキュア(3Dセキュア2.0)の導入が必要です。事業者様の取扱商材やリスク状況に応じて、適した運用をご検討いただけます。
| 運用パターン | カード番号登録時の認証 | 決済都度の認証 | EMV 3-Dセキュア以外で必要になる不正利用対策 |
|---|---|---|---|
| ① 加盟店のリスク判断により 3Dセキュア認証を行う運用 |
必要な場合のみ認証 | 必要な場合のみ認証 |
|
| ② カード番号登録時に 3Dセキュア認証を行う運用 |
必須 | 必要な場合のみ認証 ※ゲスト購入の場合は必須 |
|
| ③ 決済の都度 3Dセキュア認証を行う運用 |
推奨 | 必須 |
|
決済前・決済時・決済後の網羅的な不正対策により、EMV 3-Dセキュア(3Dセキュア2.0)と同等以上の抑止効果がある場合に、事業者様側で認証実施の判断を行う運用です。専門部署の設置や属性・行動分析、相応の組織体制と対策が求められます。当該運用を行うには別途アクワイアラによる承認が必要です。
クレジットカード番号の登録・変更・再登録・追加時には必ず認証を行い、決済時は不正リスク判断に応じて必要な場合に認証を行う運用です。不正ログイン・属性行動分析等の不正利用対策と組み合わせて運用します。また、ゲスト購入を受け付ける場合は、決済時の認証は必須になります。
決済ごとに毎回EMV 3-Dセキュア(3Dセキュア2.0)認証を行う運用です。クレジットカード番号登録時にも認証を行うことが推奨されます。
※クレジットカード・セキュリティガイドライン6.1版をもとに作成しています。
Identity authentication is a mechanism to prevent fraud by implementing the identity verification process, such as entering a PIN at a Credit card payment at a physical store, even on non-Card Present Transactions sites such as e-commerce sites. In EMV 3-D Secure (3D Secure 2.0), the authentication process is divided into three patterns by "risk-based authentication" that determines the degree of risk based on device information, behavioral information, and attribute information used in online shopping.
EMV 3-Dセキュア(3Dセキュア2.0)を実装した取引のうち、①認証成功 ②カード会社もしくは会員未参加の取引※において不正利用が発生した場合、原則負担はカード会社となります。
* The EC business operator has conducted a transaction via EMV 3-D Secure (3D Secure 2.0), but authentication is not performed depending on the status of the card company or the cardholder's settings.
|
status |
Risk Burden |
|
|---|---|---|
|
1 |
EMV 3-D Secure Authentication Successful |
Merchants are exempt from liability *1 |
|
2 |
Member's card issuer or member has not joined EMV 3-D Secure |
|
|
3 |
EMV 3-D Secure Authentication Out of Trade |
Merchants are not exempt from liability *2 |
クレジットカード不正利用被害額は年々増加傾向にあり、2023年には500億円以上となっていました。EMV 3-Dセキュア(3Dセキュア2.0)の導入が必須となった2025年4月以降は、本人認証が有効である番号盗用被害において被害額が減少に転じています。
EMV 3-Dセキュア(3Dセキュア2.0)導入が番号盗用による不正利用抑制に有効であり、なりすましを見極める本人認証サービスの重要性を裏付けています。
| Supported Brands | Visa/Mastercard/JCB/American Express/Diners Club |
|---|---|
Connection method?What is the connection method?
This is how to connect your business site, system, and PG Multi-Payment Service. Depending on your site layout and operation method, you can choose from OpenAPI type, Link Type, Plus, and more. |
OpenAPI Type / Link Type Plus / Protocol Type *Planned Closure / Module Type *Planned Closure |
| cost | 月額利用料金 |
原則必須です。一般社団法人日本クレジット協会が定める『クレジットカード・セキュリティガイドライン 【6.0 版】』にて定められています。
VISA / Mastercard / JCB / American Express※ / Diners ブランドが対応しています。その他のクレジットカードブランドにつきましては、本人認証が行われない通常の取引となります。
※ 代表加盟サービスをご利⽤の場合、株式会社ジェーシービーとのご契約があることがご利⽤条件となります。
カード会社と直接ご契約されている場合、アメリカン・エキスプレス・インターナショナル, Inc.とのご契約があることがご利⽤条件となります。
If you change the amount of payment using EMV 3-D Secure (3D Secure 2.0), you will be payment without using 3D Secure.
Therefore, if you receive a chargeback from the credit card company at a later date by fraud, etc., you may have no choice but to accept it.
導入費用・運用費用は個別見積となります。詳しくはお問い合わせください。
Whether or not it can be introduced depends on the development environment such as EC cart. Please check with the development company.
EMV 3-Dセキュア(3Dセキュア2.0)認証を通過した取引でも不正利用である場合はありますが、その場合チャージバック負担は原則イシュアになります。
PGマルチペイメントサービス
EMV 3-Dセキュアに関するお問い合わせ先
If you have any questions or consultations about our services, please contact us.
Please feel free to contact us from the following.