
高単価商材
(家電/ブランド品/宝飾品等)
なりすまし・転売目的の不正利用が狙われやすい領域です。
なりすましの決済を防ぐ本人認証
EMV 3-Dセキュア(3Dセキュア2.0)とは、オンライン決済時に取引が真正なカードホルダー本人によるものか、盗用されたクレジットカード番号を用いた「なりすまし」によるものかを判定する本人認証サービスです。
現在、クレジットカードの不正利用対策として原則すべての非対面ECサイト事業者様を対象に導入が必須です。
PGマルチペイメントサービスのEMV 3-Dセキュア(3Dセキュア2.0)は、リスクベース認証によるエンドユーザー様の入力負荷の低減と、事業者様のチャージバックリスク低減の両立に貢献します。
PGマルチペイメントサービス
EMV 3-Dセキュアに関するお問い合わせ先
デバイス・行動・属性情報をもとにリスクベース認証でカード発行会社(イシュアー)が本人取引か、クレジットカード番号の盗用などによる「なりすまし」かを判定する仕組みです。事業者様は安全性の高い取引環境を整え、不正利用の発生を抑えやすくなります。
EMV 3-Dセキュア(3Dセキュア2.0)の認証取引で不正利用が発生した場合、原則として事業者様のチャージバックは免責対象となります。想定外の費用負担の低減と、収益の安定化に寄与します。
EMV 3-Dセキュア(3Dセキュア2.0)では、リスクベース認証において低リスク取引と判断された場合、追加認証が不要(フリクションレス)です。エンドユーザー様の入力負荷を抑えることで、決済プロセスの離脱抑制や購入完了率(CVR)の向上に貢献します。
割賦販売法の実務的指針として示されている「クレジットカード・セキュリティガイドライン」において、原則すべてのEC加盟店にEMV 3-Dセキュア(3Dセキュア2.0)の導入が求められています。ガイドラインに掲げられている措置を講じることは、割賦販売法で定めるセキュリティ対策の指定事項にかかる基準を満たしていると認められます。
なりすまし・転売目的の不正利用が狙われやすい領域です。
即時提供のためなりすまし取引が顕在化しやすい傾向があります。
カード番号登録時の本人認証が重要となる領域です。
高額かつ換金性が高く、なりすましによる不正利用の対象となりやすい商材です。
クレジットカード・セキュリティガイドラインでは、EMV 3-Dセキュア(3Dセキュア2.0)を軸とした3つの運用パターンが示されています。いずれの運用においてもEMV 3-Dセキュア(3Dセキュア2.0)の導入が必要です。事業者様の取扱商材やリスク状況に応じて、適した運用をご検討いただけます。
| 運用パターン | カード番号登録時の認証 | 決済都度の認証 | EMV 3-Dセキュア以外で必要になる不正利用対策 |
|---|---|---|---|
| ① 加盟店のリスク判断により 3Dセキュア認証を行う運用 |
必要な場合のみ認証 | 必要な場合のみ認証 |
|
| ② カード番号登録時に 3Dセキュア認証を行う運用 |
必須 | 必要な場合のみ認証 ※ゲスト購入の場合は必須 |
|
| ③ 決済の都度 3Dセキュア認証を行う運用 |
推奨 | 必須 |
|
決済前・決済時・決済後の網羅的な不正対策により、EMV 3-Dセキュア(3Dセキュア2.0)と同等以上の抑止効果がある場合に、事業者様側で認証実施の判断を行う運用です。専門部署の設置や属性・行動分析、相応の組織体制と対策が求められます。当該運用を行うには別途アクワイアラによる承認が必要です。
クレジットカード番号の登録・変更・再登録・追加時には必ず認証を行い、決済時は不正リスク判断に応じて必要な場合に認証を行う運用です。不正ログイン・属性行動分析等の不正利用対策と組み合わせて運用します。また、ゲスト購入を受け付ける場合は、決済時の認証は必須になります。
決済ごとに毎回EMV 3-Dセキュア(3Dセキュア2.0)認証を行う運用です。クレジットカード番号登録時にも認証を行うことが推奨されます。
※クレジットカード・セキュリティガイドライン6.1版をもとに作成しています。
本人認証は、実店舗でのクレジットカード決済における暗証番号入力のような本人確認プロセスを、ECサイトなど非対面決済においても実施することで不正利用を防ぐ仕組みです。EMV 3-Dセキュア(3Dセキュア2.0)では、ネット通販で使用されるデバイス情報、行動情報、属性情報に基づきリスク度を判定する「リスクベース認証」により認証処理が3パターンに分岐します。
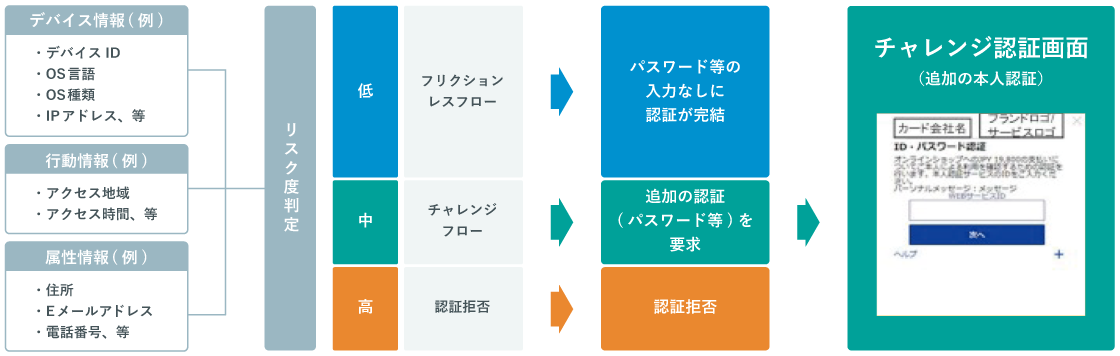
EMV 3-Dセキュア(3Dセキュア2.0)を実装した取引のうち、①認証成功 ②カード会社もしくは会員未参加の取引※において不正利用が発生した場合、原則負担はカード会社となります。
※EC事業者はEMV 3-Dセキュア(3Dセキュア2.0)を介した取引を実施したが、カード会社やカード会員側の設定対応状況により認証がかからないケース
|
ステータス |
リスク負担 |
|
|---|---|---|
|
1 |
EMV 3-Dセキュア認証成功 |
加盟店は免責対象※1 |
|
2 |
会員のカード発行会社または会員がEMV 3-Dセキュア未参加 |
|
|
3 |
EMV 3-Dセキュア認証取引外 |
加盟店は免責対象外※2 |
クレジットカード不正利用被害額は年々増加傾向にあり、2023年には500億円以上となっていました。EMV 3-Dセキュア(3Dセキュア2.0)の導入が必須となった2025年4月以降は、本人認証が有効である番号盗用被害において被害額が減少に転じています。
EMV 3-Dセキュア(3Dセキュア2.0)導入が番号盗用による不正利用抑制に有効であり、なりすましを見極める本人認証サービスの重要性を裏付けています。
| 対応ブランド | Visa/Mastercard/JCB/American Express/Diners Club |
|---|---|
接続方式 ?接続方式とは
事業者様のサイト・システムとPGマルチペイメントサービスを接続する方法です。サイト構成や運用方法に応じて、OpenAPIタイプ、リンクタイプ Plusなどから選択できます。 |
OpenAPIタイプ/リンクタイプ Plus/プロトコルタイプ※閉塞予定/モジュールタイプ※閉塞予定 |
| 費用 | 月額利用料金 |
原則必須です。一般社団法人日本クレジット協会が定める『クレジットカード・セキュリティガイドライン 【6.0 版】』にて定められています。
VISA / Mastercard / JCB / American Express※ / Diners ブランドが対応しています。その他のクレジットカードブランドにつきましては、本人認証が行われない通常の取引となります。
※ 代表加盟サービスをご利⽤の場合、株式会社ジェーシービーとのご契約があることがご利⽤条件となります。
カード会社と直接ご契約されている場合、アメリカン・エキスプレス・インターナショナル, Inc.とのご契約があることがご利⽤条件となります。
EMV 3-Dセキュア(3Dセキュア2.0)を利用した決済を金額変更した場合、3Dセキュアを利用しない決済となります。
そのため、後日カード会社より不正利用などでチャージバックの連絡を受けた場合、受入せざるを得ないことがございます。
導入費用・運用費用は個別見積となります。詳しくはお問い合わせください。
導入可否はECカートなどの開発環境により異なります。開発会社へご確認ください。
EMV 3-Dセキュア(3Dセキュア2.0)認証を通過した取引でも不正利用である場合はありますが、その場合チャージバック負担は原則イシュアになります。
PGマルチペイメントサービス
EMV 3-Dセキュアに関するお問い合わせ先
サービスについての質問・相談は
下記よりお気軽にお問い合わせください。